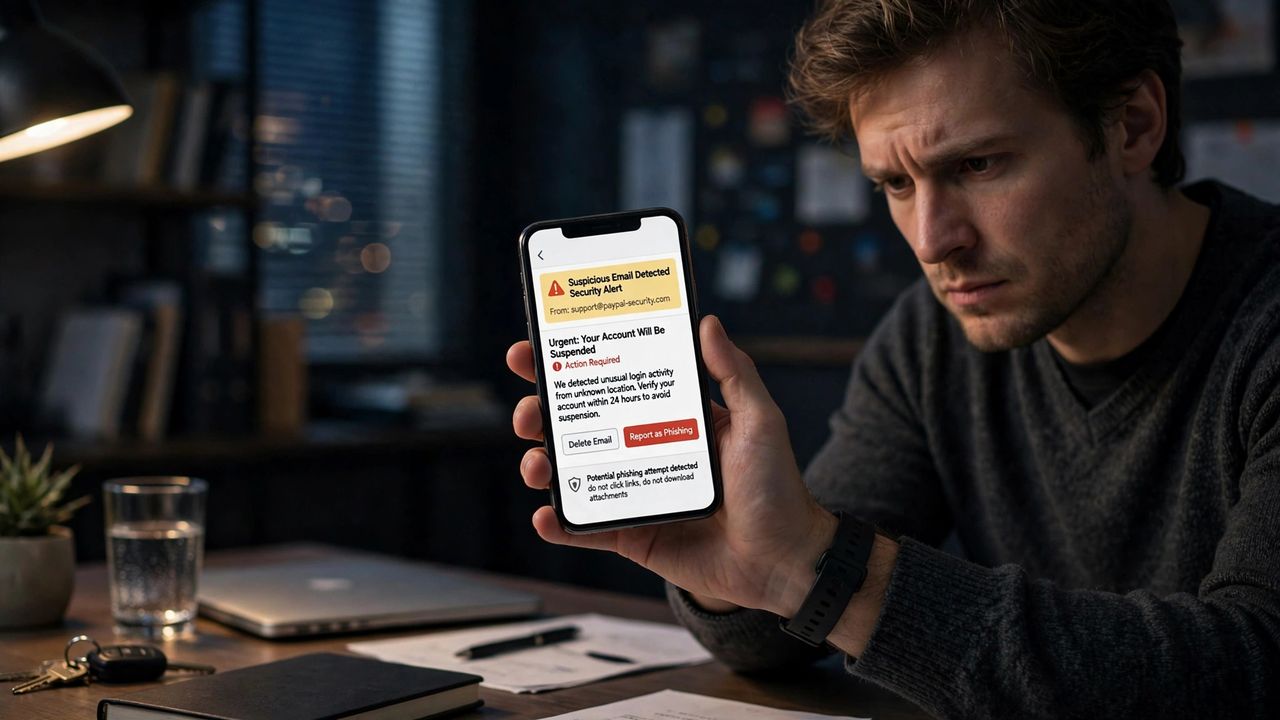
O phishing em 2026 não é mais uma mensagem mal escrita de um desconhecido — a IA escreve mensagens perfeitas, as páginas falsas de login são idênticas às reais, e os golpes chegam por e-mail, SMS e códigos QR. A boa notícia: quando você conhece os truques, eles ficam fáceis de identificar.
1. Aprenda os sinais de alerta clássicos
Os golpistas criam urgência: "Sua conta será bloqueada em 24 horas!" Confira sempre o endereço real do remetente antes de clicar. Desconfie de erros em links, saudações genéricas ("Prezado cliente") e anexos que você não pediu. Empresas legítimas nunca pedem senhas por e-mail.
2. Cuidado com QR codes e golpes de entrega
QR codes falsos em parquímetros e cardápios agora roubam dados de pagamento. Nunca escaneie um QR colado por cima de outro. Mensagens de "seu pacote está retido" com link são quase sempre golpes — acesse você mesmo o site oficial da transportadora em vez de tocar no link.
3. O que fazer se você clicou
Não entre em pânico — aja rápido. Se um download começou, desconecte-se; troque sua senha imediatamente pelo site oficial e ative o 2FA. Se digitou dados do cartão, ligue para o banco para bloqueá-lo. Denuncie a mensagem ao seu provedor de e-mail e ao órgão antifraude do seu país.
4. Crie um hábito à prova de golpes
Pause antes de cada link ou pedido de pagamento inesperado — 30 segundos de pausa quebram a maioria dos ataques. Mantenha seu celular e apps atualizados e avise familiares mais velhos sobre os novos tipos de golpe: conscientização é a melhor proteção gratuita.
O phishing funciona porque apressa você. Vá devagar, verifique pelos canais oficiais e denuncie o que encontrar. A melhor arma do golpista é a sua pressa — tire isso dele e o golpe desmorona.