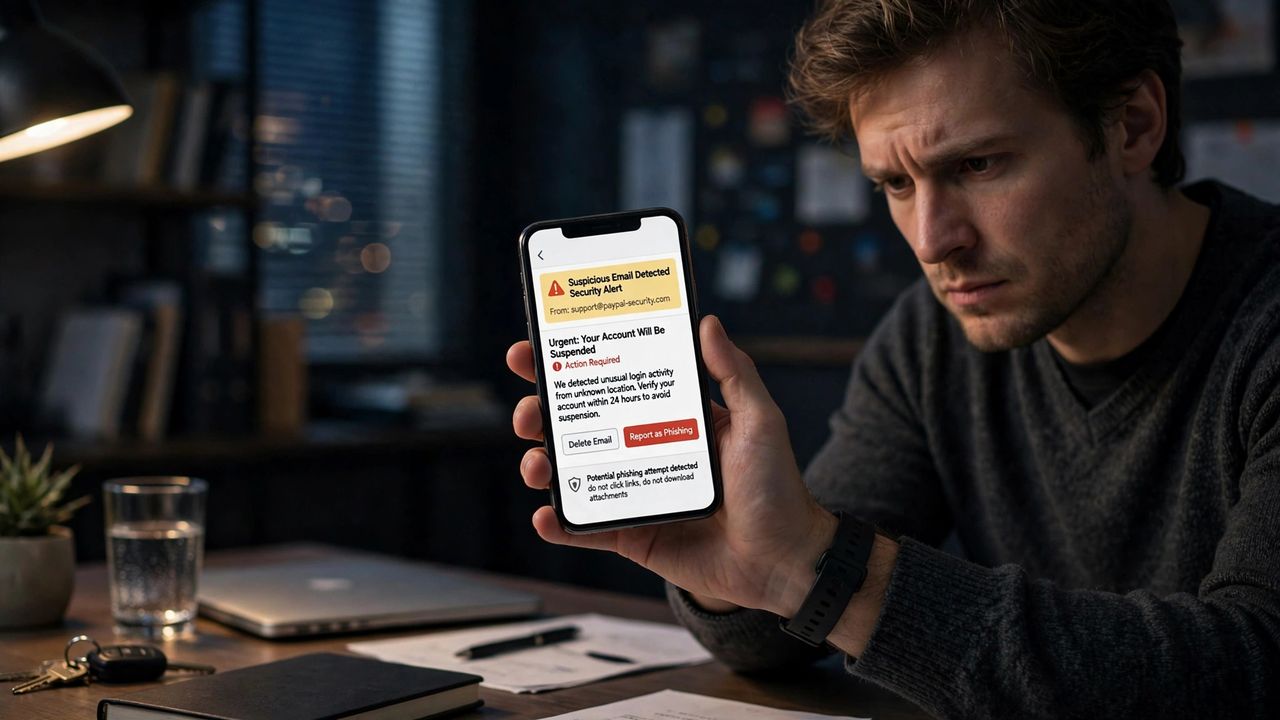
Phishing di tahun 2026 bukan lagi pesan belepotan dari orang asing — AI menulis pesan yang sempurna, halaman login palsu terlihat persis seperti aslinya, dan penipuan datang lewat email, SMS, dan kode QR. Kabar baiknya: begitu Anda tahu triknya, penipuan jadi mudah dikenali.
1. Pelajari tanda peringatan klasik
Penipu menciptakan rasa mendesak: "Akun Anda akan dikunci dalam 24 jam!" Selalu periksa alamat asli pengirim sebelum mengeklik. Waspadai salah ketik kecil di tautan, sapaan umum ("Pelanggan yang terhormat"), dan lampiran yang tidak Anda minta. Perusahaan resmi tidak pernah meminta password lewat email.
2. Waspadai kode QR dan penipuan paket
Kode QR palsu di meter parkir dan menu restoran kini mencuri data pembayaran. Jangan pernah memindai QR yang ditempel di atas kode lain. Pesan "paket Anda tertahan" berisi tautan hampir selalu penipuan — kunjungi sendiri situs resmi kurir alih-alih mengetuk tautan itu.
3. Apa yang harus dilakukan jika terlanjur klik
Jangan panik — bertindak cepat. Jika unduhan dimulai, putuskan koneksi; segera ganti password dari situs resmi dan nyalakan 2FA. Jika Anda memasukkan data kartu, hubungi bank untuk membekukan kartu. Laporkan pesan ke penyedia email Anda dan ke lembaga anti-penipuan di negara Anda.
4. Bangun kebiasaan anti-penipuan
Berhentilah sejenak sebelum setiap tautan atau permintaan pembayaran tak terduga — jeda 30 detik saja menggagalkan sebagian besar serangan. Selalu perbarui ponsel dan aplikasi Anda, dan beri tahu anggota keluarga yang lebih tua tentang jenis penipuan baru: kesadaran adalah perlindungan gratis terbaik.
Phishing berhasil karena membuat Anda terburu-buru. Pelan-pelan, verifikasi lewat kanal resmi, dan laporkan apa yang Anda temukan. Senjata terbaik penipu adalah ketergesaan Anda — rebut itu darinya dan penipuannya runtuh.