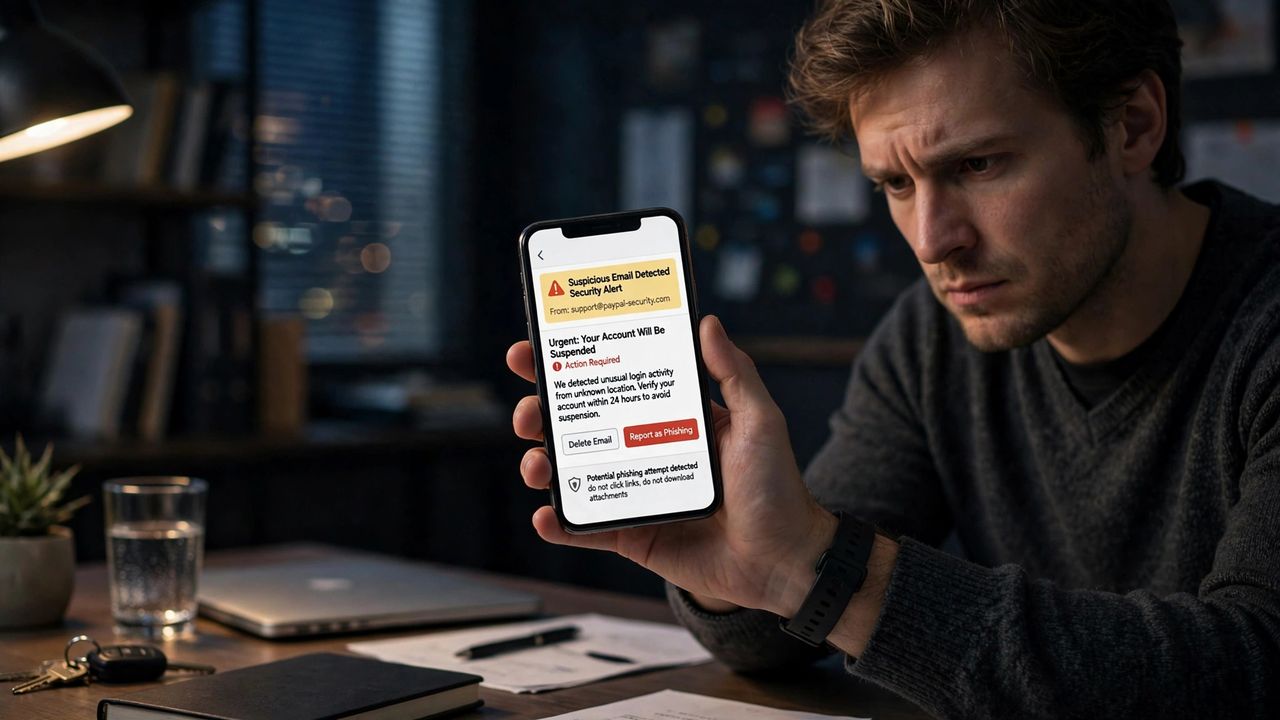
2026 में फ़िशिंग अब किसी अजनबी का टूटी-फूटी भाषा वाला संदेश नहीं है — AI एकदम सही संदेश लिखता है, नकली लॉगिन पेज असली जैसे लगते हैं, और स्कैम ईमेल, SMS और QR कोड से आते हैं। अच्छी खबर: ट्रिक जान लेने के बाद इन्हें पहचानना आसान हो जाता है।
1. क्लासिक चेतावनी के संकेत सीखें
स्कैमर जल्दबाज़ी पैदा करते हैं: "24 घंटों में आपका अकाउंट बंद हो जाएगा!" हमेशा भेजने वाले का असली पता जांचें — क्लिक करने से पहले होवर करें। लिंक में छोटी-छोटी स्पेलिंग गलतियां, जेनरिक अभिवादन ("प्रिय ग्राहक") और बिना मांगे आए अटैचमेंट से सावधान रहें। असली कंपनियां ईमेल से पासवर्ड कभी नहीं मांगतीं।
2. QR कोड और डिलीवरी स्कैम से बचें
पार्किंग मीटर और रेस्तरां मेन्यू पर नकली QR कोड अब पेमेंट डिटेल चुराते हैं। कभी ऐसा QR स्कैन न करें जो दूसरे कोड पर चिपकाया गया हो। लिंक वाले "आपका पार्सल अटका है" टेक्स्ट लगभग हमेशा स्कैम होते हैं — लिंक दबाने के बजाय खुद कूरियर की ऑफिशियल साइट पर जाएं।
3. अगर क्लिक हो गया तो क्या करें
घबराएं नहीं — तेज़ी से काम करें। अगर डाउनलोड शुरू हो गया तो डिस्कनेक्ट करें, ऑफिशियल साइट से तुरंत पासवर्ड बदलें और 2FA चालू करें। अगर कार्ड डिटेल डाले हैं, तो बैंक को कॉल करें कार्ड फ्रीज़ करने के लिए। संदेश की रिपोर्ट अपने ईमेल प्रोवाइडर और देश की एंटी-फ़्रॉड एजेंसी को करें।
4. स्कैम-प्रूफ़ आदत बनाएं
हर अप्रत्याशित लिंक या पेमेंट रिक्वेस्ट से पहले रुकें — सिर्फ़ 30 सेकंड का ठहराव ज़्यादातर हमले तोड़ देता है। अपना फ़ोन और ऐप्स अपडेट रखें, और बुज़ुर्ग परिजनों को नए स्कैम तरीकों के बारे में बताएं: जागरूकता सबसे अच्छी मुफ़्त सुरक्षा है।
फ़िशिंग इसलिए काम करती है क्योंकि ये आपको जल्दबाज़ी में डालती है। धीरे चलें, ऑफिशियल चैनलों से जांचें, और जो मिले उसकी रिपोर्ट करें। स्कैमर का सबसे बड़ा हथियार आपकी जल्दबाज़ी है — उसे छीन लें और स्कैम टूट जाएगा।