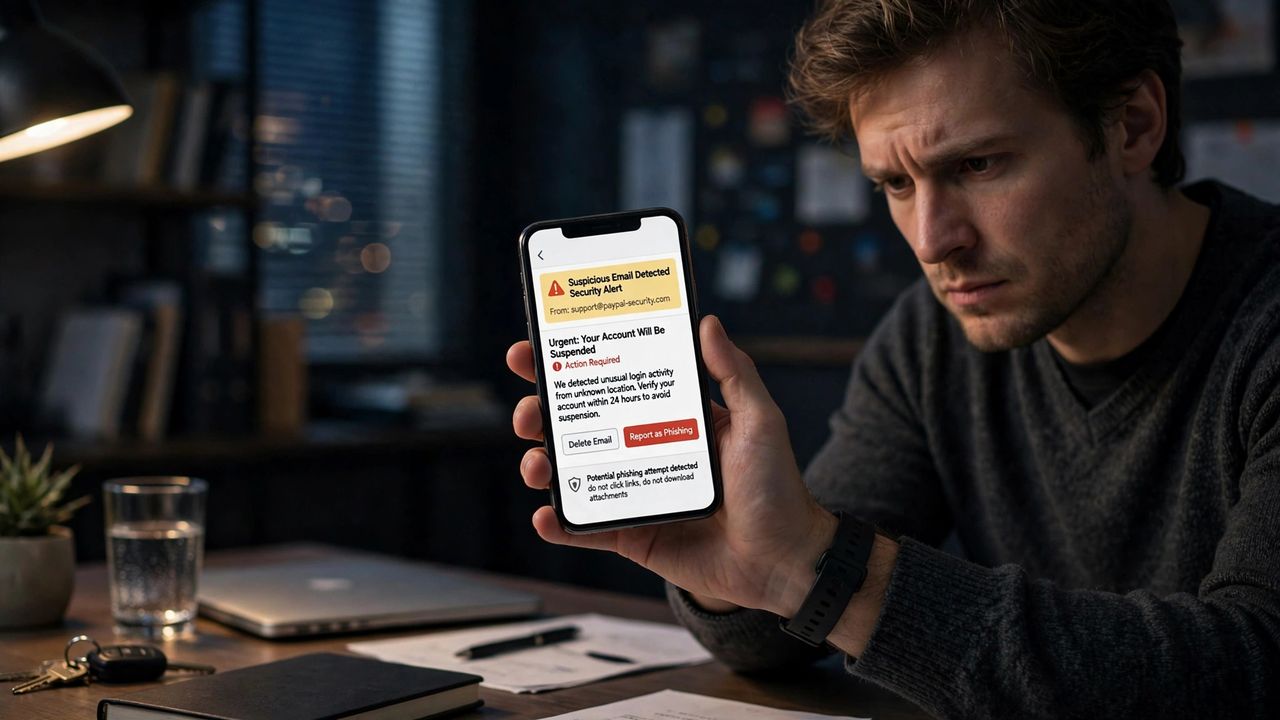
Le phishing en 2026 n'est plus un message maladroit d'un inconnu : l'IA écrit des messages parfaits, les fausses pages de connexion sont identiques aux vraies, et les arnaques arrivent par e-mail, SMS et codes QR. La bonne nouvelle : une fois les astuces connues, elles deviennent faciles à repérer.
1. Apprenez les signaux d'alerte classiques
Les arnaqueurs créent l'urgence : "Votre compte sera bloqué dans 24 heures !" Vérifiez toujours la vraie adresse de l'expéditeur avant de cliquer. Méfiez-vous des fautes dans les liens, des salutations génériques ("Cher client") et des pièces jointes non demandées. Aucune entreprise légitime ne demande un mot de passe par e-mail.
2. Méfiez-vous des QR codes et des arnaques aux colis
Les faux QR codes sur les horodateurs et les menus de restaurants volent désormais les données de paiement. Ne scannez jamais un QR collé par-dessus un autre. Les SMS "votre colis est bloqué" avec un lien sont presque toujours des arnaques : rendez-vous vous-même sur le site officiel du transporteur au lieu de toucher au lien.
3. Que faire si vous avez cliqué
Pas de panique — agissez vite. Si un téléchargement a démarré, déconnectez-vous ; changez immédiatement votre mot de passe depuis le site officiel et activez la 2FA. Si vous avez saisi vos données bancaires, appelez votre banque pour bloquer la carte. Signalez le message à votre fournisseur d'e-mail et à l'organisme antifraude de votre pays.
4. Adoptez une habitude anti-arnaque
Faites une pause avant chaque lien ou paiement inattendu — même 30 secondes de pause brisent la plupart des attaques. Gardez votre téléphone et vos applis à jour, et prévenez vos proches âgés des nouveaux types d'arnaques : la sensibilisation est la meilleure protection gratuite.
Le phishing fonctionne parce qu'il vous presse. Ralentissez, vérifiez via les canaux officiels et signalez ce que vous trouvez. La meilleure arme de l'arnaqueur, c'est votre précipitation — retirez-la-lui et l'arnaque s'effondre.