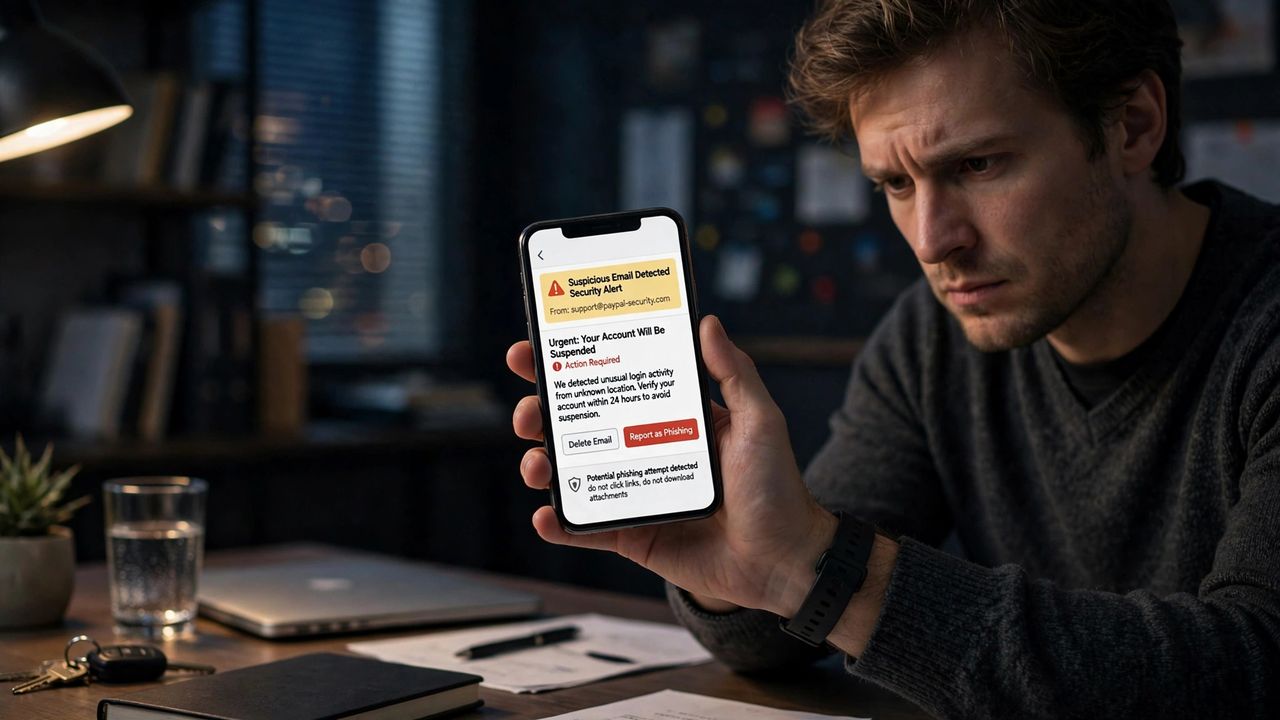
El phishing en 2026 ya no es un mensaje con errores de un desconocido: la IA escribe mensajes perfectos, las páginas falsas son idénticas a las reales y las estafas llegan por correo, SMS y códigos QR. Lo bueno: una vez que conoces los trucos, son fáciles de detectar.
1. Aprende las señales clásicas
Los estafadores crean urgencia: "¡Tu cuenta se bloqueará en 24 horas!". Revisa siempre la dirección real del remitente antes de hacer clic. Cuidado con errores en los enlaces, saludos genéricos ("Estimado cliente") y archivos adjuntos que no pediste. Ninguna empresa legítima pide tu contraseña por correo.
2. Cuidado con los QR y las estafas de paquetería
Los códigos QR falsos en parquímetros y menús ahora roban datos de pago. Nunca escanees un QR pegado sobre otro. Los mensajes de "tu paquete está retenido" con un enlace casi siempre son estafas: entra tú mismo al sitio oficial de la mensajería en lugar de tocar el enlace.
3. Qué hacer si hiciste clic
No entres en pánico: actúa rápido. Si empezó una descarga, desconéctate; cambia tu contraseña de inmediato desde el sitio oficial y activa el 2FA. Si ingresaste datos de tu tarjeta, llama a tu banco para bloquearla. Denuncia el mensaje a tu proveedor de correo y a la agencia antifraude de tu país.
4. Crea un hábito a prueba de estafas
Pausa antes de cada enlace o pago inesperado: 30 segundos de pausa rompen la mayoría de los ataques. Mantén tu teléfono y tus apps actualizados, y avisa a tus familiares mayores sobre los nuevos tipos de estafa: la concienciación es la mejor protección gratuita.
El phishing funciona porque te apresura. Baja el ritmo, verifica por canales oficiales y denuncia lo que encuentres. La mejor arma del estafador es tu prisa: quítasela y la estafa se desmorona.