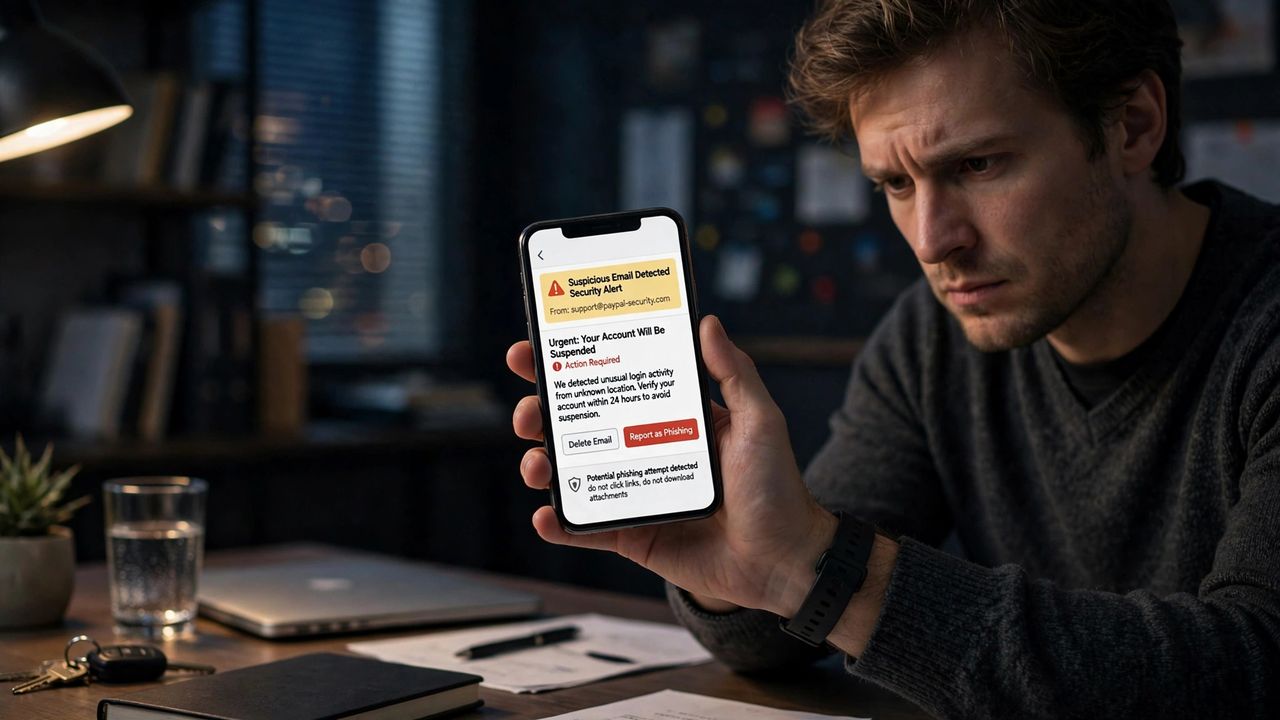
Phishing im Jahr 2026 ist keine holprige Nachricht von einem Fremden mehr — KI schreibt perfekte Nachrichten, gefälschte Login-Seiten sehen identisch aus wie die echten, und Betrug kommt per E-Mail, SMS und QR-Code. Die gute Nachricht: Wer die Tricks kennt, erkennt sie leicht.
1. Lernen Sie die klassischen Warnsignale
Betrüger erzeugen Dringlichkeit: "Ihr Konto wird in 24 Stunden gesperrt!" Prüfen Sie immer die echte Absenderadresse, bevor Sie klicken. Achten Sie auf kleine Rechtschreibfehler in Links, allgemeine Anreden ("Sehr geehrter Kunde") und Anhänge, die Sie nicht angefordert haben. Seriöse Firmen fragen niemals per E-Mail nach Passwörtern.
2. Vorsicht vor QR-Codes und Paket-Betrug
Gefälschte QR-Codes auf Parkuhren und Restaurant-Menüs stehlen jetzt Zahlungsdaten. Scannen Sie niemals einen QR-Code, der über einen anderen geklebt wurde. Nachrichten mit "Ihr Paket wird zurückgehalten" und Link sind fast immer Betrug — gehen Sie selbst auf die offizielle Website des Paketdienstes, statt den Link anzutippen.
3. Was tun, wenn Sie geklickt haben
Keine Panik — handeln Sie schnell. Wenn ein Download gestartet ist, trennen Sie die Verbindung; ändern Sie sofort Ihr Passwort auf der offiziellen Website und aktivieren Sie 2FA. Wenn Sie Kartendaten eingegeben haben, rufen Sie Ihre Bank an, um die Karte zu sperren. Melden Sie die Nachricht Ihrem E-Mail-Anbieter und der Anti-Betrugs-Stelle Ihres Landes.
4. Bauen Sie eine betrugssichere Gewohnheit auf
Halten Sie vor jedem unerwarteten Link oder jeder Zahlungsaufforderung inne — schon 30 Sekunden Pause durchbrechen die meisten Angriffe. Halten Sie Ihr Handy und Ihre Apps aktuell und warnen Sie ältere Familienmitglieder vor neuen Betrugsmaschen: Aufklärung ist der beste kostenlose Schutz.
Phishing funktioniert, weil es Sie hetzt. Werden Sie langsamer, prüfen Sie über offizielle Kanäle und melden Sie, was Sie finden. Die beste Waffe des Betrügers ist Ihre Eile — nehmen Sie sie ihm weg, und der Betrug fällt in sich zusammen.