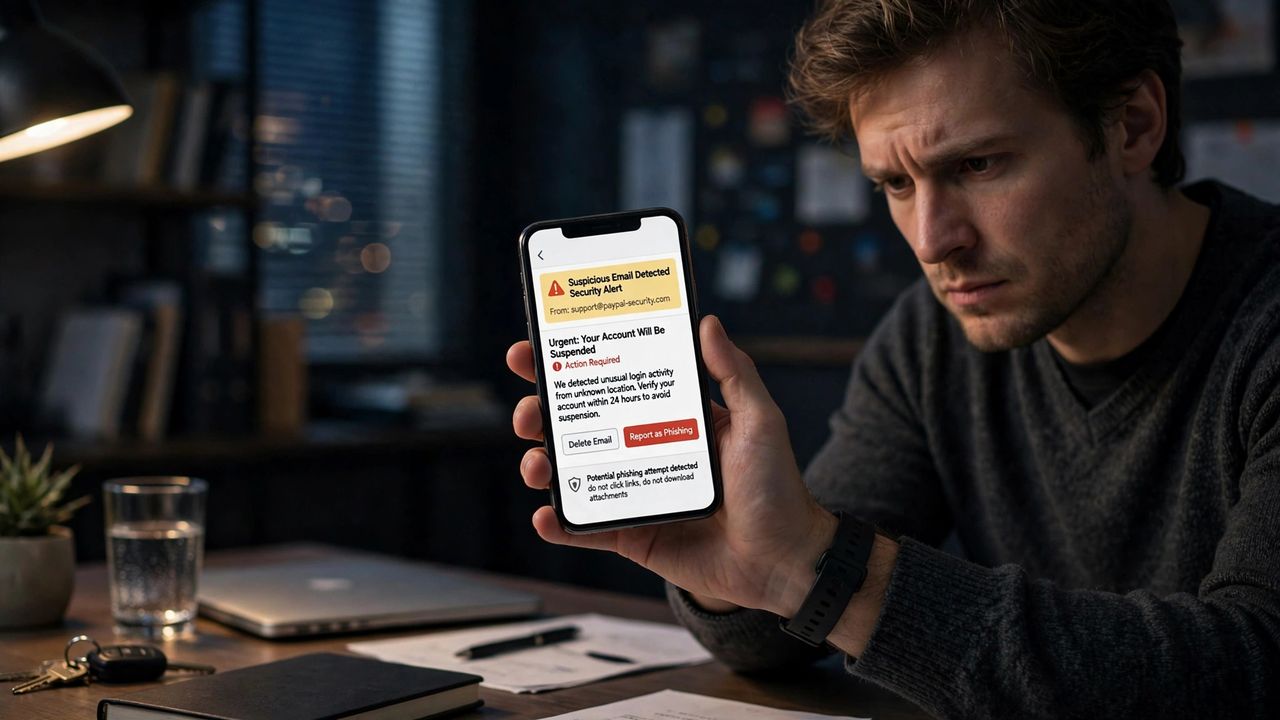
التصيد في 2026 لم يعد رسالة ركيكة من غريب — فالذكاء الاصطناعي يكتب رسائل مثالية، وصفحات تسجيل الدخول المزيفة مطابقة للأصلية، والاحتيالات تصل عبر البريد والرسائل النصية ورموز QR. الخبر الجيد: عندما تعرف الحيل، يصبح اكتشافها سهلًا.
1. تعلّم علامات التحذير الكلاسيكية
يصنع المحتالون الاستعجال: "سيُغلق حسابك خلال 24 ساعة!" تحقق دائمًا من العنوان الحقيقي للمرسل قبل النقر. احذر الأخطاء الإملائية الصغيرة في الروابط، والتحيات العامة ("عزيزي العميل")، والمرفقات التي لم تطلبها. الشركات الشرعية لا تطلب كلمات المرور عبر البريد أبدًا.
2. احذر رموز QR واحتيالات التوصيل
رموز QR المزيفة على عدادات المواقف وقوائم المطاعم تسرق الآن بيانات الدفع. لا تمسح رمز QR ملصقًا فوق رمز آخر أبدًا. رسائل "طردك محتجز" التي تحتوي رابطًا هي غالبًا احتيال — اذهب بنفسك إلى الموقع الرسمي لشركة الشحن بدلًا من النقر على الرابط.
3. ماذا تفعل إذا نقرت
لا تفزع — تصرّف بسرعة. إذا بدأ تنزيل، افصل الاتصال، وغيّر كلمة مرورك فورًا من الموقع الرسمي، وفعّل المصادقة الثنائية. إذا أدخلت بيانات بطاقتك، اتصل بمصرفك لتجميد البطاقة. بلّغ عن الرسالة لمزود بريدك ولجهة مكافحة الاحتيال في بلدك.
4. ابنِ عادة مقاومة للاحتيال
توقف قبل كل رابط أو طلب دفع غير متوقع — حتى 30 ثانية من التوقف تكسر معظم الهجمات. حافظ على تحديث هاتفك وتطبيقاتك، وحذّر أفراد عائلتك الأكبر سنًا من أنواع الاحتيال الجديدة: الوعي هو أفضل حماية مجانية.
يعمل التصيد لأنه يستعجلك. تمهّل، وتحقق عبر القنوات الرسمية، وبلّغ عمّا تجده. أفضل سلاح لدى المحتال هو عجلتك — اسلبه إياه وينهار الاحتيال.